
Een GTM server container is een server-side endpoint dat events van je website verwerkt vóórdat ze naar Google Analytics of advertentieplatformen gaan. Het belangrijkste voordeel: je krijgt meer controle over data, snellere pagina’s en betere privacybescherming, omdat je zelf bepaalt welke gegevens waar terechtkomen. Voor marketeers die serieus met leadgeneratie bezig zijn, is dit stap voor stap uitvoerbaar. Verderop in dit artikel lees je precies hoe.
Kort samengevat:
- Als je meer dan tien tags hebt die onder andere conversies en formulieren meten, levert server-side tagging significante prestatie- en datakwaliteitsvoordelen op.
- Bij organisatie met gevoelige data en strikte privacy-eisen is het de moeite waard om te investeren, vooral als je zelf de data wilt filteren en anonimiseren.
- Voor een succesvolle implementatie moet je vooraf een domeinnaam, cloud-omgeving en juiste toestemming geregeld hebben, wat een dag werk kost.
- Bij grote traffic- of meertalige sites is het aan te raden te kiezen voor load balancer routing en meerdere Cloud Run-instanties om kosten en uitval te beheersen.
- Een follow-up continu onderhoud, zoals het controleren van de containergrootte en conversie-implementatie, voorkomt dat de setup na enige tijd onbruikbaar of onbetrouwbaar wordt.
Inhoudsopgave
- Wat is server-side tagging en hoe werkt een servercontainer technisch
- Belangrijkste voordelen voor performance, privacy en datakwaliteit
- Wanneer is server-side tagging geschikt (checklist besliscriteria)
- Vereisten en voorbereidingen voordat je start
- Stap-voor-stap setup: van servercontainer tot productieomgeving
- Clients, events en tag-workflow in de servercontainer
- Consent mode en privacy: hoe je server-side tagging AVG-proofer maakt
- Productie-overwegingen: schaal, redundantie en kosten
- Debugging en validatie: testen met Preview, /healthy en logs
- Valkuilen en best practices om implementatie- en meetfouten te voorkomen
- Adworth en praktijkervaring met server-side tagging voor leadgeneratie
- Waarom de meeste server-side implementaties halverwege stranden
- Server-side tagging uitbesteden aan Adworth
- Bronnen
- Veelgestelde vragen
Wat is server-side tagging en hoe werkt een servercontainer technisch
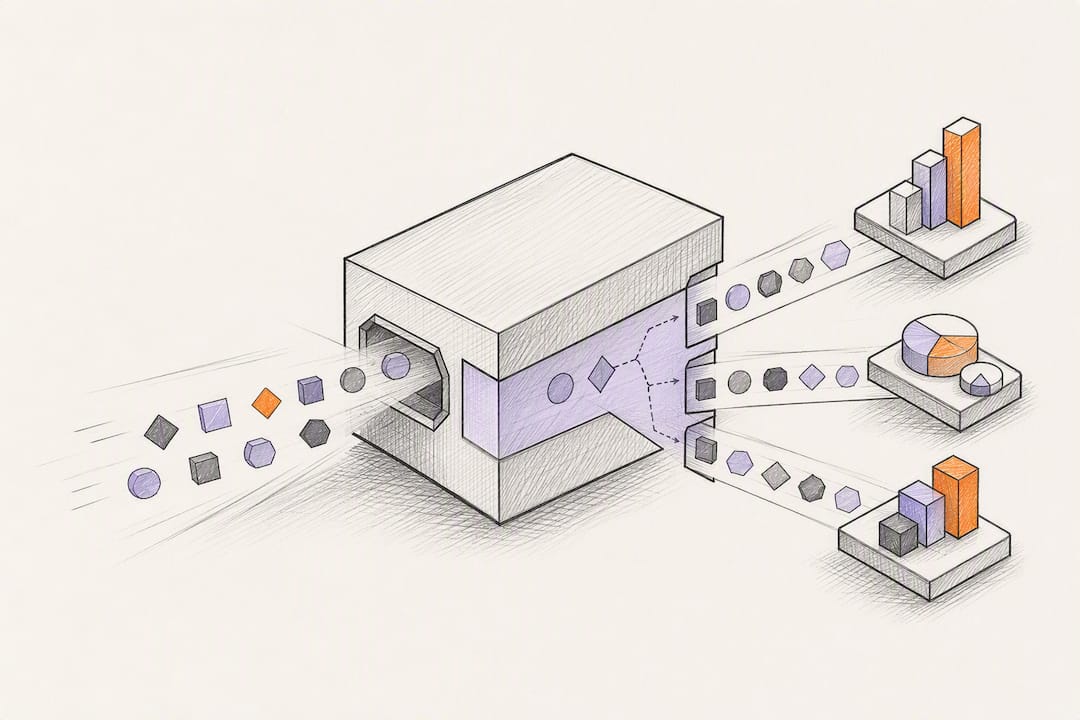
Bij gewone Google Tag Manager stuurt de browser van de bezoeker rechtstreeks data naar Google Analytics, Meta of andere platformen. Bij een servercontainer verandert die route: de webcontainer verzamelt de data nog steeds op de site, maar stuurt die als HTTP-requests naar een server die jij beheert. Die server verwerkt de requests, zet ze om in events en stuurt ze pas daarna door naar de eindbestemming, zoals Google’s eigen documentatie over client-side versus server-side tagging uitlegt.
Vier onderdelen bepalen wat er in die servercontainer gebeurt:
- Clients claimen binnenkomende requests en herkennen het formaat (bijvoorbeeld een GA4-request).
- Events zijn de genormaliseerde data die een client uit een request destilleert.
- Tags sturen die events door naar eindbestemmingen zoals Google Ads of GA4.
- Triggers en variables bepalen wanneer een tag afgaat en welke waarden worden meegegeven.
Het verschil met de klassieke client-side aanpak zit in wie de regie heeft. Bij client-side tagging bepaalt elk los script in de browser wat er gebeurt, met weinig grip op wat waar terechtkomt. Bij server-side tagging loopt alles via jouw servercontainer, waardoor je vóór verzending kunt filteren, valideren of aanpassen. Dat is precies waarom Google’s introductie tot server-side tagging het beschrijft als een architectuur met “voorgeïnstalleerde clients” die controle geven over routing en dataverwerking.
Belangrijkste voordelen voor performance, privacy en datakwaliteit
Minder scripts in de browser betekent direct minder vertraging. Elke third-party tag die je van de browser naar de server verplaatst, is een script dat niet meer meeweegt in de laadtijd van je pagina.
De winst zit op drie vlakken:
- Performance: minder blokkerende scripts, strengere content security policies mogelijk.
- Datakwaliteit: server-side validatie en normalisatie voorkomen dat rommelige of dubbele events doorstromen naar je rapportages.
- Privacy: je kunt persoonsgegevens filteren of anonimiseren vóórdat data het pand verlaat, en cookies worden first-party in plaats van third-party.
Server-side in de praktijk: organisaties die overstappen rapporteren verbeterde paginasnelheid en strengere beveiligingsmogelijkheden, precies omdat minder externe scripts direct in de browser draaien, zoals Google’s eigen overzicht van server-side voordelen beschrijft.
Voor leadgeneratie is dat laatste punt cruciaal. Een formulierinzending of telefoongesprek is te waardevol om te laten stranden op een ad blocker die third-party scripts tegenhoudt. Met server-side tagging loopt die meting via je eigen domein, wat de kans op geblokkeerde metingen verkleint.
Wanneer is server-side tagging geschikt (checklist besliscriteria)
Server-side tagging is het meest rendabel wanneer je site veel tags draait, merkbare performanceproblemen hebt door scripts, of strikte privacy-eisen aan je data stelt. Voor een kleine website met drie of vier tags en beperkt verkeer is de investering vaak niet in verhouding tot de winst.
Loop deze checklist langs voordat je begint:
- Draait je container meer dan tien tot vijftien actieve tags, waaronder conversietracking voor formulieren of telefoongesprekken?
- Merk je meetbare vertraging door third-party scripts, bijvoorbeeld in Core Web Vitals?
- Werk je met gevoelige data (B2B-leads, klantgegevens) waarbij je zelf grip wilt op wat naar externe platformen gaat?
- Heb je technische capaciteit (intern of via een specialist) om een Cloud-omgeving te beheren?
- Is conversiewaarde per lead hoog genoeg om de operationele inspanning te rechtvaardigen?
Scoor je op minstens drie van deze vijf punten positief, dan is server-side tagging de logische volgende stap.
Vereisten en voorbereidingen voordat je start
Voordat je aan de implementatie begint, moet een aantal zaken vaststaan. Zonder die voorbereiding loop je vast halverwege de setup.
Zorg dat je het volgende geregeld hebt:
- Adminrechten in je GTM-account en een Google Cloud-project (of een gekozen hostingoplossing) klaar voor gebruik.
- Een DNS-plan: ga je werken met een subdomein zoals
metrics.jouwdomein.nlof een volledig custom domain? - Toegang tot de broncode van je website, zodat je gtag.js of gtm.js kunt aanpassen naar de server-URL.
- Een consent-oplossing die al werkt op je site, want zonder werkende consent-signalen loop je risico op datalekken of AVG-problemen.
- Een korte security-check: wie heeft toegang tot de servercontainer en wie mag tags aanpassen?
Deze voorbereiding kost een middag, maar bespaart je dagen aan troubleshooting later.
Stap-voor-stap setup: van servercontainer tot productieomgeving
Dit is de kern van de implementatie. Volg de stappen in deze volgorde, want elke stap bouwt op de vorige.
1. Maak de servercontainer aan in GTM
Ga naar je GTM-account, kies “Nieuwe container aanmaken” en selecteer “Server” als containertype. Noteer het container-ID direct, want je hebt dit nodig bij de Cloud Run-configuratie. GTM genereert automatisch een configuratiescript dat je straks gebruikt.
2. Provisioneer de tagging server via Cloud Run
Google raadt Cloud Run aan als hostingoplossing voor de tagging server. Volg Google’s officiële Cloud Run setup-gids en richt twee afzonderlijke omgevingen in: een preview-server voor testen en een tagging-server voor productieverkeer. Deze scheiding voorkomt dat testverkeer je productiedata vervuilt. Voor de meeste MKB-implementaties is één instance per omgeving voldoende om te beginnen, maar reken op meerdere instanties zodra je live gaat, om uitval te voorkomen.
3. Map een custom domain of subdomein
Same-origin serving, waarbij de servercontainer draait op een subdomein van je eigen site, levert de meeste voordelen op voor first-party cookies. Richt in je DNS-instellingen een CNAME-record in dat naar de Cloud Run-service verwijst, en bevestig het domein in de Cloud Run-configuratie. Deze stap is waar veel implementaties vastlopen, omdat DNS-propagatie soms uren duurt voordat validatie slaagt.
4. Voeg de server-URL toe aan je containerconfiguratie
Ga terug naar GTM en open je servercontainer. Onder “Admin” vind je het veld voor de server-container-URL. Vul hier je custom domain in (bijvoorbeeld metrics.jouwdomein.nl), niet het standaard Cloud Run-adres. Dit zorgt ervoor dat verzoeken via je eigen domein lopen in plaats van via Google’s infrastructuur.
5. Configureer gtag.js of het webcontainer-script
Pas in je websitecode het gtag.js-configuratieblok aan met de parameter server_container_url, wijzend naar je nieuwe custom domain. Als je met de klassieke GTM-webcontainer werkt, stel je dit in via de Google-tag instellingen binnen GTM zelf. Test daarna een paginaweergave, een klikevent en een conversie-event, en controleer of ze in de Preview-modus van de servercontainer verschijnen.
6. Installeer de GA4-client en noodzakelijke tags
In de servercontainer voeg je een GA4-client toe, die binnenkomende requests van je website herkent en omzet in events. Voeg vervolgens de Conversion Linker-tag en je GA4-configuratietag toe, samen met eventuele advertentieplatform-tags voor conversiemeting. Elke tag heeft een trigger nodig die bepaalt wanneer hij afgaat, meestal gekoppeld aan het type event dat de client heeft aangemaakt.
7. Zet de container in productiemodus en verifieer
Publiceer de container pas nadat je in Preview-modus alle events hebt gecontroleerd. Test daarna het /healthy endpoint van je Cloud Run-service, dit moet een status 200 teruggeven. Bekijk de Cloud Run-logs voor foutmeldingen en controleer of events daadwerkelijk in Google Analytics binnenkomen binnen een paar minuten na een testactie.
Pro-tip: Test de volledige flow altijd in een andere browser of incognitosessie dan waarin je de container hebt geconfigureerd. Cache en cookies van je eigen sessie geven vaak een vertekend beeld van wat een echte bezoeker ervaart.
Clients, events en tag-workflow in de servercontainer
Een concreet voorbeeld maakt de theorie duidelijk. Stel: een bezoeker vult een contactformulier in op je site.
- Gtag.js op de website vangt het formulier-event en stuurt een HTTP-request naar je servercontainer.
- De GA4-client in de servercontainer herkent het request en zet het om in een genormaliseerd event, compleet met parameters zoals event-naam en formulierwaarde.
- Een trigger die luistert naar dit specifieke event activeert de GA4-tag.
- De GA4-tag stuurt het event door naar Google Analytics, waar het verschijnt als conversie.
Voor standaardsituaties werk je met de kant-en-klare GA4-client en -tag. Pas als je iets specifieks nodig hebt, zoals een koppeling met een intern CRM-systeem voor offline conversie-import, moet je een custom tag template bouwen. Daarbij stel je expliciet permissions in, zoals toegang tot cookies of het versturen van HTTP-requests, volgens Google’s handleiding voor het bouwen van server tags. Belangrijk: een custom tag mag nooit de request-claiming van een client overnemen, dat blijft de taak van de client zelf.
Consent mode en privacy: hoe je server-side tagging AVG-proofer maakt
Consent mode werkt ook in een servercontainer, maar de consent-status moet wel de reis van webcontainer naar servercontainer meemaken. Dit gebeurt automatisch als je gtag.js correct is geconfigureerd: consent-parameters worden meegestuurd in elke HTTP-request naar de server, en tags in de servercontainer kunnen daarop reageren door consent-aware gedrag te vertonen, zoals Google’s documentatie over consent mode met server-side tagging beschrijft.
Praktische maatregelen die je privacypositie versterken:
- Anonimiseer IP-adressen op serverniveau, vóórdat data een tag bereikt.
- Pseudonimiseer identifiers waar mogelijk, zodat directe koppeling met een persoon lastiger wordt.
- Stuur alleen de gegevens door die een tag daadwerkelijk nodig heeft, niet de volledige request.
Toezicht wordt strenger: de Autoriteit Persoonsgegevens houdt sinds 2024 strenger toezicht op cookiegebruik en de kwaliteit van cookiebanners. Overtredingen kunnen leiden tot waarschuwingen en boetes.
Voor organisaties die data buiten de EER versturen, is proxyficatie een mogelijke mitigatie: je routeert dataverkeer via een server binnen de EER, met garanties voor IP-verwijdering en hashing, zoals de Franse CNIL beschrijft in haar advies over meettools en dataconformiteit. Dit is geen garantie tegen elk risico, maar wel een concrete stap richting conformiteit.
Productie-overwegingen: schaal, redundantie en kosten
Een servercontainer die alleen in testmodus draait, is geen productieklare oplossing. Voor live verkeer geldt een ander schaalniveau.
- Draai preview-server en tagging-server als gescheiden Cloud Run-services, met minimaal twee tot drie instanties voor de tagging-server om uitval te voorkomen.
- Voor grotere organisaties met verkeer uit meerdere regio’s is host-based routing via een load balancer met regionale Cloud Run-services de aan te raden aanpak, wat ook redundantie en toegangsbeheer vereenvoudigt.
- Houd rekening met een kostenrange van ongeveer $30 tot $50 per server per maand bij normaal verkeer, plus extra kosten voor bijkomende instanties en netwerktrafiek bij piekbelasting, zoals Google’s overzicht van server-side tagging aangeeft.
- Bewaak de container size indicator in GTM. Boven ongeveer 70% van de maximale grootte moet je actie ondernemen: tags opsplitsen of overbodige configuratie verwijderen, zoals Google’s richtlijnen voor containergrootte aanraden.
Runaway-kosten ontstaan meestal door autoscaling zonder bovengrens. Stel altijd een maximum aantal instanties in, zodat een piek in verkeer niet leidt tot een onverwacht hoge rekening.
Debugging en validatie: testen met Preview, /healthy en logs
Een implementatie is pas klaar als je hebt bewezen dat data correct binnenkomt en wordt doorgestuurd. Volg deze volgorde:
- Open GTM Preview-modus en test elk event type: paginaweergave, klik, formulierinzending en conversie.
- Voer dezelfde tests uit in een andere browser of incognitosessie, om cache-effecten uit te sluiten.
- Controleer het
/healthyendpoint van je Cloud Run-service. Een status 200 betekent dat de server operationeel is. - Bekijk de Cloud Run-logs op foutmeldingen, vooral bij tags die HTTP-requests versturen naar externe platformen.
- Test consent-scenario’s afzonderlijk: wat gebeurt er bij consent granted, en wat bij consent denied? Beide moeten zich correct gedragen.
- Test enhanced conversions apart, want deze vereisen vaak extra parameters die makkelijk over het hoofd worden gezien.
Sla elk testresultaat kort op, zodat je bij een volgende wijziging snel kunt vergelijken of iets is veranderd.
Valkuilen en best practices om implementatie- en meetfouten te voorkomen
De meeste problemen met server-side tagging ontstaan niet bij de eerste opzet, maar maanden later, als de container is gegroeid zonder onderhoud.
- Beperk de containergrootte actief. Grote custom HTML-tags zijn vaak de boosdoener en verdienen refactoring naar kleinere, specifieke tags.
- Gebruik altijd een custom domain voor same-origin serving, dit versterkt de kwaliteit van first-party cookies aanzienlijk.
- Test elke consent-variant apart, want een fout in consent-doorgifte betekent dat je stilletjes data verliest zonder dat je het merkt.
- Beperk API-permissions per tag tot het strikt noodzakelijke, en controleer regelmatig welke custom tag templates toegang hebben tot cookies of externe requests.
Pro-tip: Plan elk kwartaal een korte audit van je servercontainer: welke tags zijn nog actief, welke worden nooit getriggerd, en waar zit onnodige complexiteit? Dit voorkomt dat je container ongemerkt tegen de grens van de size indicator aanloopt.
Adworth en praktijkervaring met server-side tagging voor leadgeneratie
Adworth wordt sinds 2010 geleid door Arno Kooijman, waarbij elk klantaccount persoonlijk wordt beheerd, zonder tussenkomst van accountmanagers of junior medewerkers. Bij leadgeneratie is meetbaarheid geen technisch detail, het bepaalt of een klant weet welke advertentie daadwerkelijk een offerte-aanvraag of telefoongesprek opleverde.
Adworth zet server-side tagging via GTM en GA4 in om leadkwaliteit te koppelen aan offline conversie-import uit het CRM van de klant. Een lead die vandaag binnenkomt via een formulier, wordt pas weken later omgezet in een verkoop, en die vertraging moet je terugkoppelen aan de juiste advertentie. Zonder server-side infrastructuur en zorgvuldige koppeling gaat die informatie verloren, en optimaliseer je op basis van onvolledige data.
Waarom de meeste server-side implementaties halverwege stranden
De grootste misvatting over server-side tagging is dat het een eenmalig technisch project is. Dat klopt niet. Een servercontainer die je opzet en vervolgens negeert, groeit binnen een jaar uit tot een onbeheersbare verzameling tags zonder duidelijke eigenaar.
Wat conventionele adviezen vaak onderbelichten, is het onderhoud na de livegang. Iedereen praat over de setup, weinig mensen praten over wie er over zes maanden nog weet waarom een specifieke tag draait. Dat is precies waar leadgeneratiebedrijven het verschil maken of verliezen: niet bij de eerste Cloud Run-configuratie, maar bij de discipline om elk kwartaal te controleren of de container nog doet wat hij moet doen.
Mijn advies aan wie hiermee begint: begin klein en concreet. Zet eerst GA4 en conversietracking voor je belangrijkste leadbron correct op, en breid pas daarna uit naar meer tags. Wie meteen alles wil migreren, eindigt met een container die niemand meer volledig begrijpt.
— Arno Kooijman
Server-side tagging uitbesteden aan Adworth
Adworth is het alternatief voor bedrijven die server-side tagging technisch willen laten inrichten zonder zelf een Cloud Run-omgeving te beheren: wij implementeren de servercontainer, koppelen GA4 en zorgen dat conversie-import uit je CRM werkt zoals bedoeld.
Onze aanpak is specifiek gericht op bedrijven die snappen dat Google Ads voor leadgeneratie een andere aanpak vraagt dan de brede, geautomatiseerde route via Smart Bidding. We gebruiken SKAG-structuren, houden de campagnecontrole zelf in handen en combineren dat met server-side tracking, zodat leadkwaliteit meetbaar wordt in plaats van geschat. Dit werkt het best voor B2B-dienstverleners en bedrijven met minimaal 1 miljoen omzet die teleurgesteld zijn in een automatiseringsaanpak die geen grip meer geeft.
Wil je weten of jouw situatie geschikt is voor deze aanpak? Bekijk de dienstpagina Google Ads Control voor de details van handmatig beheerde campagnes met server-side conversiemeting, of lees hoe de koppeling met Google Analytics in de praktijk verloopt.
Bronnen
Voor verdere verdieping en verificatie tijdens je eigen implementatie zijn deze bronnen het startpunt:
- Client-side tagging vs. server-side tagging – Tag Manager Help
- An introduction to server-side tagging | Google Tag Manager – Server-side
- Ga slim om met cookies | Autoriteit Persoonsgegevens
Veelgestelde vragen
Wat is het verschil tussen een GTM webcontainer en servercontainer?
Een webcontainer draait in de browser van de bezoeker en stuurt data rechtstreeks naar externe platformen. Een servercontainer ontvangt die data eerst op een server die jij beheert en verwerkt ze daar, zoals Google’s vergelijking van client-side en server-side tagging uitlegt, voordat de gegevens verder gaan.
Hoeveel kost het hosten van een GTM server container?
De kosten liggen doorgaans tussen $30 en $50 per server per maand bij normaal verkeer, met extra kosten bij piekbelasting of meerdere instanties. Voor exacte tarieven van implementatie via Adworth kun je het beste contact opnemen via de servicepagina.
Is een custom domain verplicht voor server-side tagging?
Een custom domain is niet strikt verplicht, maar wel sterk aan te raden voor same-origin serving en betere first-party cookies. Zonder eigen domein mis je een belangrijk deel van de privacyvoordelen die de architectuur biedt.
Hoe test ik of mijn server container correct werkt?
Gebruik de Preview-modus van GTM voor elk event type en controleer het /healthy endpoint van je Cloud Run-service op een status 200. Bekijk daarnaast de Cloud Run-logs voor foutmeldingen bij tags die data doorsturen.
Wat gebeurt er met consent mode in een servercontainer?
Consent-status reist mee vanuit de webcontainer naar de servercontainer via de HTTP-requests, zoals Google’s documentatie over consent mode met server-side tagging beschrijft. Tags in de servercontainer moeten vervolgens consent-aware geconfigureerd worden om correct te reageren op toestemming.